XI'AN YUMU ELECTRONICS TECHNOLOGY CO.,LTD
الصفحة الرئيسية> أخبار> الأمن السيبراني للمكونات العسكرية

الأمن السيبراني للمكونات العسكرية

2025,12,10

الأمن السيبراني للمكونات العسكرية: تأمين أساس الأجهزة لأنظمة الدفاع الحديثة

نظرًا لأن الأنظمة العسكرية أصبحت أكثر اتصالاً وذكاءً، فقد توسعت تهديدات الأمن السيبراني إلى ما هو أبعد من شبكات تكنولوجيا المعلومات التقليدية لاستهداف الأجهزة المادية التي تتحكم في الوظائف الحيوية. بالنسبة لمديري المشتريات، لم يعد تأمين المكونات مثل مرحلات الطيران العسكري وأجهزة استشعار الطيران وأجهزة التحكم في الطاقة ميزة اختيارية، بل أصبح مطلبًا أساسيًا لسلامة النظام والسلامة التشغيلية. يتناول هذا الدليل تحديات الأمن السيبراني الفريدة على مستوى المكونات، ويحدد استراتيجيات التخفيف من المخاطر لكل شيء بدءًا من وحدة التحكم في محرك الطيران عالي الجودة وحتى صمام الطيران البسيط المزود بالإلكترونيات المدمجة.

KA1 2A-250V 4A-125V-2

سطح الهجوم المتوسع: من الشبكة إلى المكون

إن التقارب بين التكنولوجيا التشغيلية (OT) وتكنولوجيا المعلومات (IT) يعني أنه يمكن استغلال ثغرة أمنية في مكون ذكي واحد لاختراق النظام الأساسي بأكمله. يمكن أن يتلاعب الهجوم بالبيانات الصادرة عن أحد أجهزة الاستشعار للتسبب في حدوث خلل في النظام، أو إصدار أوامر غير مصرح بها إلى جهة اتصال الطيران العسكري لتعطيل الطاقة، أو زرع برامج ضارة في تحديث البرامج الثابتة الذي يظل خاملًا لسنوات.

تحديات الأمن السيبراني الفريدة على مستوى المكونات:

  • دورات حياة طويلة وأنظمة قديمة: قد تظل المكونات في الخدمة لعقود من الزمن، وغالبًا ما تكون ذات قدرة محدودة على إجراء التحديثات الأمنية، مما يجعلها أهدافًا "منخفضة وبطيئة".
  • اختراق سلسلة التوريد: يمكن تقديم التهديدات في أي وقت - سواء في التصميم أو التصنيع أو التوزيع أو الصيانة - من خلال الأجزاء المزيفة أو المزروعات الضارة أو البرامج الثابتة المخترقة.
  • قيود الموارد: تتمتع العديد من المكونات المضمنة بقدرة معالجة وذاكرة محدودة، مما يجعل تنفيذ دفاعات التشفير القوية أمرًا صعبًا.
  • الوصول المادي وهجمات القناة الجانبية: يمكن للخصوم الذين لديهم وصول فعلي إلى أحد المكونات استكشافه لاستخراج مفاتيح التشفير أو إجراء هندسة عكسية لتصميمه.
PotentiometerWS-47K

متطلبات الأمن السيبراني الحرجة للمكونات العسكرية الحديثة

يجب أن تتطور مواصفات المشتريات لتفرض أمانًا مدمجًا لجميع المكونات ذات الواجهات الرقمية أو قابلية البرمجة.

1. الهوية الآمنة والمصادقة

يجب أن يثبت كل مكون أنه أصلي ومرخص.

  • جذر الثقة في الأجهزة (HRoT): شريحة أمان مخصصة وغير قابلة للتغيير (على سبيل المثال، وحدة النظام الأساسي الموثوق بها) المضمنة في مكونات مثل أجهزة استشعار الطيران الذكية أو وحدات التحكم في الطاقة لتخزين مفاتيح التشفير وتنفيذ التمهيد الآمن.
  • معرفات التشفير الفريدة: يجب أن يكون لكل مكون هوية غير قابلة للاستنساخ ومبرمجة في المصنع (على سبيل المثال، استخدام PUF - تقنية الوظيفة غير القابلة للاستنساخ فعليًا) لمنع التزييف وتمكين الانضمام الآمن إلى الشبكة.

2. تأمين الاتصالات وسلامة البيانات

يجب حماية البيانات أثناء النقل من التنصت والتلاعب.

  • التشفير: فرض تشفير قوي قائم على المعايير (على سبيل المثال، AES-256) لأي بيانات يتم إرسالها بواسطة المكون، سواء عبر ناقل بيانات أو رابط لاسلكي.
  • رموز مصادقة الرسالة (MACs): التأكد من عدم تغيير الأوامر المرسلة إلى مرحل الطيران العسكري أو البيانات من جهاز القياس ( عداد الطيران للطائرة بدون طيار ) أثناء النقل.

3. تأمين البرامج الثابتة والبرامج

يجب أن يكون الكود الداخلي للمكون محميًا ويمكن التحقق منه.

  • التحقق من صحة التشغيل والبرامج الثابتة الآمنة: يجب أن يتحقق المكون بشكل مشفر من سلامة وأصالة البرامج الثابتة الخاصة به قبل التنفيذ، مما يمنع تحميل التعليمات البرمجية الضارة.
  • التحديثات الآمنة والمصادق عليها: يجب أن تكون عمليات تحديث البرامج الثابتة عبر الأثير (OTA) أو السلكية مشفرة وموقعة ومحمية بالتراجع لمنع هجمات الرجوع إلى إصدار أقدم.
  • قائمة مواد البرامج (SBOM): يجب على الموردين تقديم قائمة مفصلة بجميع مكونات البرامج/البرامج الثابتة (بما في ذلك المكتبات مفتوحة المصدر) وإصداراتها لتتبع الثغرات الأمنية.

اتجاهات الصناعة والنموذج الأمني ​​الروسي

البحث والتطوير في مجال التكنولوجيا الجديدة وديناميكيات التطبيق

يركز الابتكار على تقوية الأجهزة ضد التهديدات المتطورة وإدارة مخاطر سلسلة التوريد.

  • التشفير المقاوم للكم (PQC): الاستعداد للتهديدات المستقبلية من خلال تطوير واختبار خوارزميات التشفير الآمنة ضد الهجمات من أجهزة الكمبيوتر الكمومية.
  • اختبار أمان الأجهزة وإصدار الشهادات: ظهور مختبرات متخصصة تقدم اختبار الاختراق وإصدار الشهادات (على سبيل المثال، بعد ISO 21434، المعايير المشتركة) للمكونات الإلكترونية.
  • بنية الثقة المعدومة للأنظمة المدمجة: تطبيق مبادئ الثقة المعدومة ("لا تثق أبدًا، تحقق دائمًا") على مستوى المكونات، مما يتطلب مصادقة مستمرة وتقسيمًا دقيقًا لشبكات المكونات الداخلية.
QDF-1

نظرة ثاقبة: أهم 5 أولويات للأمن السيبراني للمكونات العسكرية الروسية ورابطة الدول المستقلة

ويتميز النهج الذي تتبناه روسيا بالسيادة التكنولوجية، والرقابة الصارمة، والتركيز على التكافؤ الهجومي/الدفاعي.

  1. معايير وخوارزميات التشفير السيادي (ГОСТ): الاستخدام الإلزامي لخوارزميات التشفير المطورة والمعتمدة في روسيا (على سبيل المثال، ГОСТ 28147-89، ГОСТ Р 34.11-2012) والأجهزة، مع رفض المعايير الغربية (AES، RSA) للتطبيقات الحساسة.
  2. التصميم والإنتاج المحلي الكامل لعناصر المسار الحرج: بالنسبة للمكونات الموجودة في أنظمة القيادة والتحكم والأسلحة، فإن الهدف هو التصميم والتصنيع الكامل داخل الدولة للقضاء على الأبواب الخلفية الأجنبية واعتراض سلسلة التوريد.
  3. التكامل مع أنظمة الدفاع والمراقبة السيبرانية الوطنية: يجب أن تكون المكونات قادرة على التكامل مع مجموعات الدفاع السيبراني العسكرية الروسية والإبلاغ عن الحالات الشاذة إلى أنظمة المراقبة المركزية وفقًا للعقيدة.
  4. شهادة الدولة الصارمة من FSTEC/FSB: أي مكون له صلة بالأمن السيبراني يتطلب شهادة إلزامية من الخدمة الفيدرالية للرقابة الفنية ومراقبة الصادرات (ФСТЭК) أو FSB، وهي عملية طويلة تتحقق من الامتثال للمعايير الوطنية.
  5. التركيز على الحرب الإلكترونية (EW) ومرونة النبضات الكهرومغناطيسية: يمتد الأمن السيبراني إلى الطبقة المادية: يجب تقوية المكونات لمقاومة التعطيل أو الضرر الناتج عن الطاقة الكهرومغناطيسية الموجهة (EW) والنبضات الكهرومغناطيسية (EMP)، والتي يُنظر إليها على أنها جزء لا يتجزأ من الهجمات المادية السيبرانية.

إطار عمل لشراء المكونات الآمنة عبر الإنترنت

يجب على فرق المشتريات اعتماد عملية تقييم صارمة ذات أولوية أمنية:

  1. دمج الأمان في طلب تقديم العروض (RFP):
    • تتطلب صراحةً الامتثال لمعايير مثل NIST SP 800-171 أو ISO/SAE 21434 أو معايير GOST ذات الصلة. اطلب مصفوفة مفصلة لميزات الأمن السيبراني.
  2. إجراء فحص وتدقيق عميق للموردين:
    • قم بمراجعة ممارسات الأمن السيبراني الخاصة بالمورد، ودورة حياة التطوير الآمن (SDL)، وضوابط أمان سلسلة التوريد. هل خوادم بناء البرامج الثابتة الخاصة بهم معزولة؟
  3. تتطلب وثائق أمنية مفصلة:
    • اطلب هدفًا أمنيًا أو ملف تعريف حماية ، وقائمة مواد البرنامج (SBOM) ، وتقارير تحليل التهديدات للمكون.
  4. تفويض الاختبار المستقل والشهادة:
    • اشتراط اختبار المكونات بواسطة معمل خارجي معتمد بحثًا عن نقاط الضعف (اختبار الاختراق، وتحليل القنوات الجانبية) والحصول على الشهادات ذات الصلة.
  5. إنشاء اتفاقيات دعم دورة الحياة الآمنة:
    • قم بإلزام المورد تعاقديًا بتوفير تصحيحات الأمان لدورة الحياة المدعومة بالكامل للمكون والحصول على عملية محددة للكشف عن الثغرات الأمنية وإدارتها.
default name

نهج YM في تصميم المكونات الآمنة عبر الإنترنت

في YM، نقوم بتصميم الأمان في مكوناتنا بدءًا من السيليكون وحتى أعلى، مدركين أن منتجاتنا تشكل الأساس الموثوق به للمنصات المعقدة والمتصلة بالشبكة.

نطاق التصنيع والمرافق: بيئة خاضعة للرقابة وقابلة للتدقيق

يتم إنتاجنا للمكونات الحساسة للأمان في المناطق التي يتم التحكم في الوصول إليها. نقوم بتنفيذ وحدات أمان الأجهزة (HSMs) لإدارة إدخال مفاتيح التشفير أثناء التصنيع. تخضع سلسلة التوريد الخاصة بنا للرقائق القابلة للبرمجة لرقابة صارمة وتدقيق لمنع التلاعب بها. والأهم من ذلك، أننا نحافظ على شبكة آمنة ومفصلة لتطوير البرامج الثابتة لدينا والبنية التحتية للتوقيع، مما يضمن سلامة التعليمات البرمجية المحملة على كل موصل أو مستشعر ذكي.

P3C52  Picture

البحث والتطوير والابتكار: جوهر الأمان "Y-SHIELD".

إن ابتكارنا المركزي في مجال الأمن السيبراني هو جوهر الأمان المضمن "Y-SHIELD" . هذه وحدة أشباه موصلات خاصة ومكتفية ذاتيًا نقوم بتصميمها في مكوناتنا الذكية. يوفر Y-SHIELD ما يلي:

  • جذر الثقة للأجهزة مع هوية فريدة يوفرها المصنع.
  • مسرع تشفير مخصص لخوارزميات GOST وAES.
  • تخزين آمن للمفاتيح والشهادات.
  • شبكة لكشف العبث تعمل على إلغاء تنشيط المفاتيح في حالة اختراق غلاف المكون فعليًا.

وهذا يسمح حتى لأصغر أجهزة الاستشعار الذكية لدينا بالحصول على أمان على مستوى المؤسسات دون فرض ضرائب على المعالج الرئيسي.

المعايير واللوائح الرئيسية

يعد الامتثال لهذه الأطر أمرًا ضروريًا للوصول إلى الأسواق وتخفيف المخاطر:

  • ISO/SAE 21434: مركبات الطرق - هندسة الأمن السيبراني: على الرغم من التركيز على السيارات، إلا أنه يتم اعتماد إطار إدارة المخاطر بشكل متزايد لمكونات المركبات البرية العسكرية.
  • NIST SP 800-171: حماية المعلومات غير السرية الخاضعة للرقابة في الأنظمة غير الفيدرالية: إلزامي لموردي وزارة الدفاع الأمريكية ومعيار للتعامل مع البيانات الحساسة.
  • DO-326A/ED-202A: مواصفات عملية أمن صلاحية الطيران: المعيار الخاص بالطيران لضمان الأمن طوال دورة حياة نظام الطائرة.
  • المعايير المشتركة (ISO/IEC 15408): إطار دولي لتقييم ميزات الأمان لمنتجات تكنولوجيا المعلومات، والتي تنطبق على المكونات الآمنة.
  • ФСТЭК الطلبات ومعايير GOST (على سبيل المثال، ГОСТ Р 57580): الإطار التنظيمي الروسي الإلزامي لأمن المعلومات لمكونات البنية التحتية الحيوية.
  • DFARS 252.204-7012 (الولايات المتحدة): يتطلب تنفيذ NIST SP 800-171 والإبلاغ عن الحوادث السيبرانية.
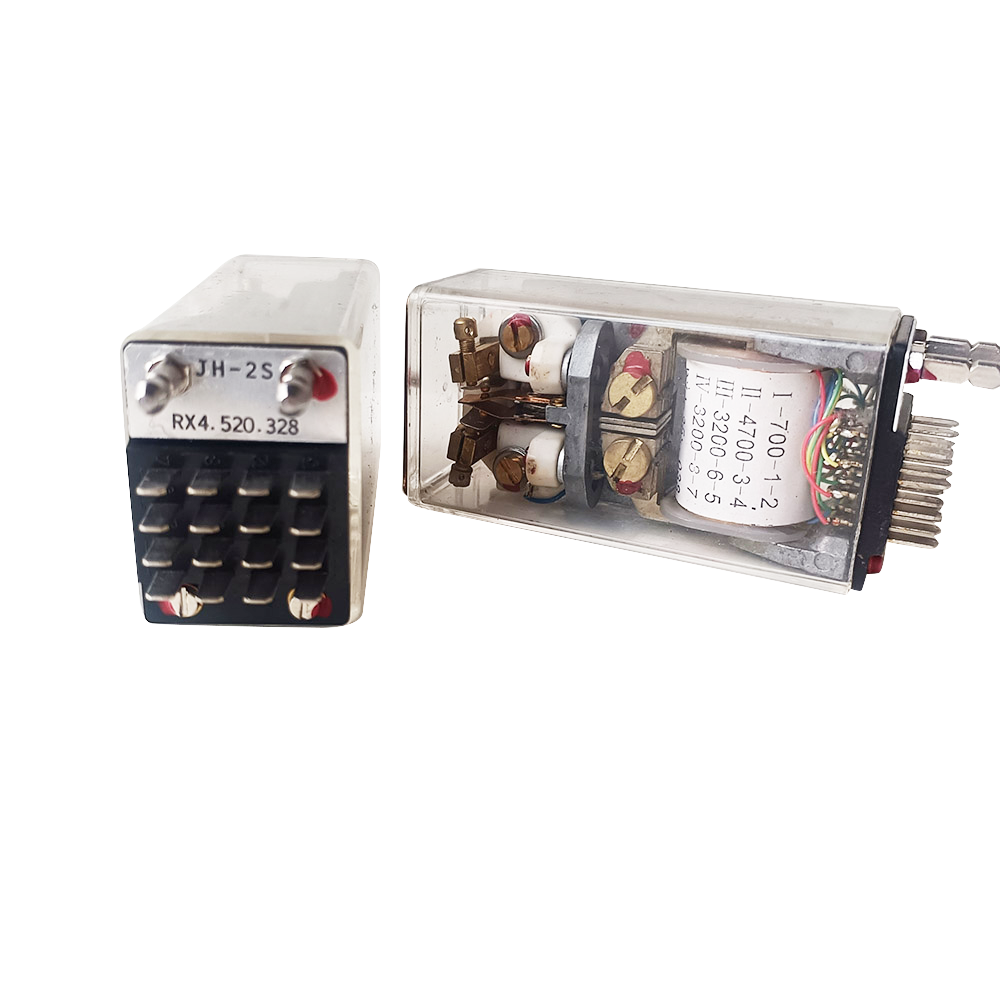
JH-2S RX4.520.328 Polarized Relay

الأسئلة المتداولة (الأسئلة الشائعة)

س: هل يمكن أن يشكل مكون "غبي" مثل المرحل الكهروميكانيكي الأساسي أو مصهر الطيران خطرًا على الأمن السيبراني؟

ج: نعم، بشكل غير مباشر. في حين أن المكون نفسه قد لا يحتوي على منطق رقمي، إلا أنه يمكن أن يكون جزءًا من هجوم مادي إلكتروني. على سبيل المثال، يمكن لنظام التحكم التالف إرسال أوامر تبديل مستمرة إلى مرحل الطيران العسكري حتى يفشل حرارياً. أو يمكن استبدال صمام طيران مزيف بتصنيفات غير صحيحة أثناء الصيانة، مما يتسبب في فشله في حماية الدائرة أثناء حدوث خطأ ناجم عن هجوم إلكتروني. يركز الأمن السيبراني للمكونات "الغبية" على سلامة سلسلة التوريد (تدابير مكافحة التزييف) والتصميم على مستوى النظام للحد من الأضرار الناجمة عن إشارات التحكم الضارة.

س: كيف يمكننا إدارة تحديثات البرامج الثابتة وتصحيحات الأمان للمكونات المنشورة في الأنظمة الأساسية البعيدة أو المحمولة جواً ذات الاتصال المحدود؟

ج: يتطلب هذا استراتيجية تحديث قوية ومرحلية.

  • النسخة الذهبية والتخزين الآمن: احتفظ بـ "نسخة ذهبية" موقعة بالتشفير من إصدار البرنامج الثابت الحالي والسابق على النظام الأساسي.
  • تحديثات دلتا: تنقل فقط الاختلافات بين إصدارات البرامج الثابتة لتوفير عرض النطاق الترددي.
  • تحديثات نافذة الصيانة: قم بجدولة التحديثات عندما يكون النظام الأساسي في منطقة الصيانة من خلال اتصال سلكي مباشر - وهي الطريقة الأكثر أمانًا.
  • إمكانية التراجع: تأكد من إمكانية عودة المكون بأمان إلى الإصدار السابق في حالة فشل التحديث أو تسبب في حدوث مشكلات.
كونسنا

مؤلف:

Ms. Linda Deng

بريد إلكتروني:

info@ym-elec-component.com

Phone/WhatsApp:

+86 13759943660

المنتجات الشعبية
قد تعجبك أيضًا
الفئات ذات الصلة

البريد الإلكتروني لهذا المورد

الموضوع:
الالكتروني:
رسالة:

يجب أن تكون رسالتك بين 20-8000 الأحرف

كونسنا

مؤلف:

Ms. Linda Deng

بريد إلكتروني:

info@ym-elec-component.com

Phone/WhatsApp:

+86 13759943660

المنتجات الشعبية

تفاصيل الاتصال

ارسل السؤال

We will contact you immediately

Fill in more information so that we can get in touch with you faster

Privacy statement: Your privacy is very important to Us. Our company promises not to disclose your personal information to any external company with out your explicit permission.

إرسال