
الأنظمة المادية السيبرانية في التطبيقات العسكرية: دمج الحوسبة والشبكات والعمليات المادية لتحقيق ميزة استراتيجية
تمثل الأنظمة الفيزيائية السيبرانية (CPS) طليعة التكنولوجيا العسكرية، حيث تعمل الخوارزميات الحسابية والمكونات المادية المتكاملة بعمق على إنشاء أنظمة تكيفية وذكية ومتصلة بالشبكات. في مجال الطيران والدفاع، تتيح CPS قدرات غير مسبوقة في الاستقلالية والمرونة وتحسين الأداء. يتناول هذا الدليل كيف تعمل مبادئ CPS على تحويل المنصات من خلال التكامل المحكم للمكونات الذكية مثل أجهزة استشعار الطيران ، ومرحلات الطيران العسكري الذكية، والمحركات المتصلة بالشبكة. بالنسبة لمديري المشتريات الذين يبحثون عن مصادر لمحركات الطائرات من الجيل التالي، وأسراب الطائرات بدون طيار المستقلة، والطائرات المتقدمة، يعد فهم CPS أمرًا ضروريًا لتقييم القدرة الحقيقية والأمان للأنظمة التي يساعدون في بنائها.
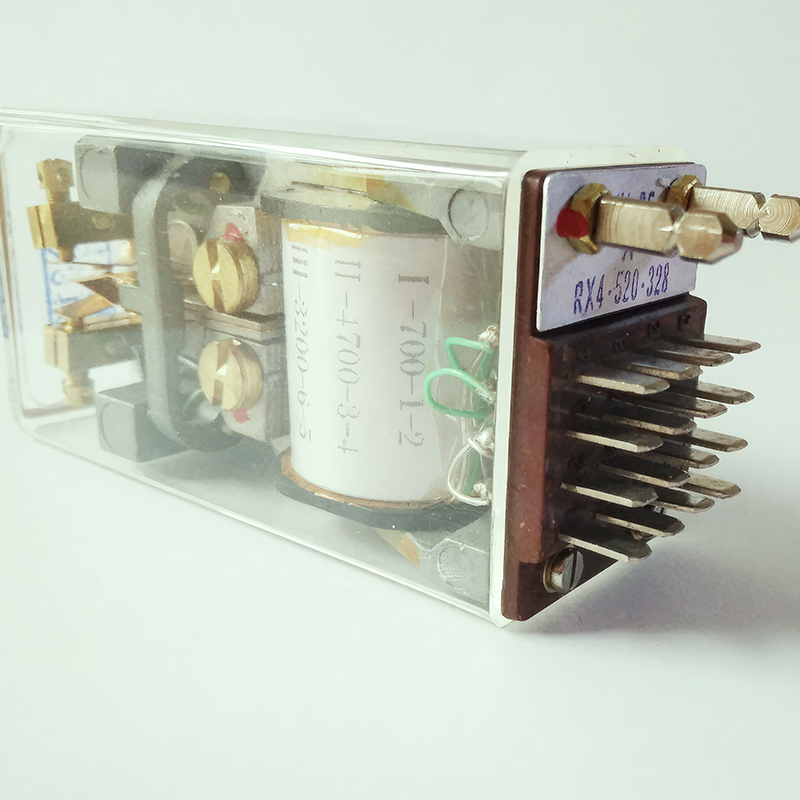
ديناميكيات الصناعة: تقارب تكنولوجيا المعلومات والتكنولوجيا التشغيلية والتكنولوجيات الخارجية في المنصات العسكرية
إن الفصل التقليدي بين تكنولوجيا المعلومات (IT)، والتكنولوجيا التشغيلية (OT) مثل الضوابط الصناعية، والتكنولوجيا الهندسية (ET) مثل إلكترونيات الطيران آخذ في التلاشي. المنصات العسكرية الحديثة عبارة عن أنظمة أنظمة متقاربة حيث يمكن لكمبيوتر التحكم في الطيران (IT/ET) إعادة تشكيل توزيع الطاقة ديناميكيًا عبر أجهزة اتصالات الطائرات الذكية (OT) استنادًا إلى تحليل التهديدات في الوقت الفعلي وبيانات سلامة المكونات من أجهزة استشعار الطيران . هذا التقارب، على الرغم من قوته، يخلق ترابطات معقدة ومساحة هجوم موسعة إلى حد كبير، مما يجعل الأمن قيد تصميم من الدرجة الأولى، وليس وظيفة إضافية.
تقنيات CPS الأساسية وتأثيرها العسكري
تشكل العديد من التقنيات الرئيسية اللبنات الأساسية لنظام CPS العسكري:
- الشبكات في الوقت الحقيقي والشبكات الحساسة للوقت (TSN): بروتوكولات اتصال حتمية منخفضة الكمون تضمن تسليم بيانات المستشعر وأوامر التحكم خلال نوافذ زمنية صارمة، وهو أمر بالغ الأهمية لحلقات التحكم في الطيران وتنسيق نظام الأسلحة.
- الذكاء المضمن والحوسبة المتطورة: وضع قوة المعالجة مباشرة على المكونات المادية أو بالقرب منها. على سبيل المثال، يمكن لمقياس الطيران الذكي للطائرة بدون طيار تحليل جودة الطاقة محليًا والتخلص من الأحمال غير الحرجة بشكل مستقل لحماية المولد المعطل، حيث يعمل كعقدة مرنة في CPS.
- التوائم الرقمية والهندسة القائمة على النماذج: نسخ افتراضية عالية الدقة للأصول المادية (مثل محرك أو قطار كامل) تعمل بالتوازي مع النظام الحقيقي. يتم استخدامها للمحاكاة والصيانة التنبؤية وحتى تحليل "ماذا لو" في الوقت الفعلي لتحسين الأداء أو تخفيف الضرر.
- بنيات النظام الآمنة والمرنة: التصميمات التي تفترض التسوية، وتتضمن ميزات مثل التكرار والتنوع والتدهور الرشيق . قد يستخدم نظام توزيع الطاقة المعتمد على CPS علامات تجارية متعددة ومختلفة لصمامات الطيران الذكية والمرحل لمنع ثغرة أمنية واحدة من تعطيل الشبكة بأكملها.

أولويات المشتريات: 5 مخاوف رئيسية تتعلق بسياسة الشراكة لدى مشتري الدفاع الروس ورابطة الدول المستقلة
عند شراء البرامج التي تتمحور حول CPS، يطبق المشترون تقييمًا صارمًا وشاملًا للمخاطر يركز على السيادة والقدرة على البقاء:
- ضمان أمان النظام الشامل وثقة سلسلة التوريد: هذا هو الاهتمام الأسمى. يطلب المشترون أدلة على نهج الأمان حسب التصميم وفقًا لمعايير مثل ISO/SAE 21434 (مركبات الطرق) و NIST SP 800-160 لهندسة أمان الأنظمة. فهي تتطلب شفافية كاملة في قائمة مواد البرامج (SBOM) وقائمة مواد الأجهزة (HBOM) لجميع المكونات، وصولاً إلى مستوى الشريحة، لتقييم مخاطر التبعية الأجنبية والضعف.
- الهندسة المشتركة للسلامة والأمن الوظيفي (FUSA/FSCE): إثبات أن السلامة (حسب ARP4754A وDO-178C وDO-254 ) والأمن السيبراني (حسب DO-326A/ED-202A ) قد تم تصميمهما بشكل مشترك منذ البداية. يجب ألا يؤدي الفشل في الحماية الإلكترونية لمقاولي الطيران العسكري إلى خلق حالة مادية غير آمنة، والعكس صحيح.
- القدرة على الصمود في مواجهة الحرب الإلكترونية (EW) والبيئات المرفوضة/المتدهورة: يجب أن تعمل CPS في أطياف EM المتنازع عليها. يجب تقوية المكونات ضد التشويش والانتحال والنبضات الكهرومغناطيسية. يجب أن تحتوي الأنظمة على أوضاع احتياطية تسمح باستمرار الوظائف المادية الأساسية (مثل تشغيل المحرك) حتى في حالة تدهور الشبكة أو الكمبيوتر المركزي.
- سيادة البيانات، والتحكم في مكان العمل، ومعايير التشفير الوطنية: السيطرة المطلقة على البيانات التشغيلية وبرامج النظام. تفضيل الحلول التي يمكن تشغيلها على شبكات ذات سيادة أو معزولة بالهواء أو يتم التحكم فيها بإحكام . غالبًا ما يكون استخدام وحدات وخوارزميات التشفير المعتمدة أو المطورة على المستوى الوطني أمرًا إلزاميًا، بدلاً من الاعتماد على المعايير الأجنبية (على سبيل المثال، AES، SHA-2).
- دعم دورة الحياة وأمان التحديث عبر الأثير (OTA): عملية صارمة ومضمونة من حيث التشفير لتحديث البرامج الثابتة/البرامج عبر دورة حياة CPS. يجب أن تمنع هذه العملية العودة إلى الإصدارات الضعيفة، وتوثيق مصادر التحديث بشكل لا تشوبه شائبة، وأن يكون لديها آليات للتعافي من التحديث الفاشل دون تعطيل مكون مهم مثل وحدة تحكم محرك الطيران عالية الجودة .
دور YM في تطوير وحدات بناء CPS الموثوقة
نحن نضع أنفسنا كمزود للمكونات المادية الآمنة والذكية والقابلة للاتصال — الطبقة "المادية" الموثوقة لنظام CPS. يشتمل نطاق مصنعنا ومرافقنا على مختبرات تطوير آمنة حيث نقوم بتصميم واختبار البرامج الثابتة المضمنة لمنتجاتنا الذكية. نحن ننتج مكونات مثل وحدات الاستشعار مع وحدات أمان الأجهزة (HSMs) ومرحلات الطيران العسكري مع البرامج الثابتة الموقعة وواجهات الاتصال الآمنة، مما يضمن إمكانية دمجها في CPS أكبر دون أن تصبح الحلقة الأضعف.

هذا التركيز مدفوع بفريق البحث والتطوير لدينا والابتكار في الأنظمة المدمجة الآمنة. يضم فريقنا متخصصين في التشفير والسلامة الوظيفية الذين يقومون بتطوير بنيات تعزيز الأمان لمنتجاتنا. على سبيل المثال، حصلنا على براءة اختراع لطريقة لمجموعة أجهزة استشعار الطيران الذكية لتشكيل شبكة شبكية آمنة ذاتية الإصلاح ، مما يسمح لها بالتحقق بشكل جماعي من سلامة البيانات ومواصلة العمل حتى لو تعرضت البوابة المركزية للهجوم. تعرف على نهج الأنظمة المدمجة الآمنة لدينا.
خطوة بخطوة: إطار عمل لتقييم موردي مكونات CPS
يمكن لفرق هندسة المشتريات والأنظمة استخدام هذا الإطار لتقييم الموردين المحتملين لأجهزة CPS المهمة:
- المرحلة الأولى: مراجعة هيكل الأمن والسلامة:
- اطلب ومراجعة خطة أمان النظام (SSP) الخاصة بالمورد وتقييم السلامة للمكون.
- قم بتقييم التصميم لمبادئ مثل الامتياز الأقل، والدفاع في العمق، والفصل بين الوظائف الحرجة وغير الحرجة.
- المرحلة الثانية: تدقيق سلسلة التوريد وعملية التطوير:
- قم بمراجعة دورة حياة التطوير الآمن (SDL) للمورد، بما في ذلك الأدوات ومراجعة التعليمات البرمجية وإدارة الثغرات الأمنية.
- قم بتعيين سلسلة توريد الأجهزة والبرامج الخاصة بالمكون بحثًا عن نقاط الفشل الفردية أو المصادر غير الموثوقة.
- المرحلة 3: التحقق والتحقق المستقل (IV&V):
- إجراء أو إجراء اختبار الاختراق وتقييمات الضعف على المكون في تكوين تمثيلي.
- إجراء اختبار الزغب على واجهات الاتصال الخاصة به.
- التحقق من صحة مطالبات السلامة من خلال التحليل أو مشاهدة الاختبارات الحرجة.
- المرحلة 4: تقييم خطة التكامل ودورة الحياة: قم بتقييم خطة المورد لدعم المكون داخل CPS الخاص بك على مدار عمره. يتضمن ذلك آليات التحديث الآمن وعمليات الكشف عن الثغرات الأمنية وإدارة مفاتيح التشفير طويلة المدى .

معايير الصناعة: المشهد التنظيمي والمعايير المتطور
الأطر الرئيسية لسياسة الشراكة العسكرية
يعتمد تطوير واعتماد CPS على مجموعة متطورة من المعايير:
- تعليمات وزارة الدفاع 5000.02 وإطار عمل إدارة المخاطر (RMF): عملية الاستحواذ الشاملة لوزارة الدفاع الأمريكية والامتثال للأمن السيبراني.
- نيست SP 800-160 المجلد. 1 و 2: هندسة أمن الأنظمة وتطوير أنظمة مرنة إلكترونيًا . التوجيه التأسيسي لبناء الأمن في.
- RTCA DO-326A / EUROCAE ED-202A: مواصفات عملية أمن صلاحية الطيران. المعيار النهائي لمعالجة الأمن السيبراني في شهادة الأنظمة المحمولة جواً.
- SAE AS6663 وAIR6912: معايير الفضاء الجوي لتحديث الأمان وسلامة البيانات عبر الأثير (OTA) ، وهو أمر بالغ الأهمية لإدارة دورة حياة CPS.
- بيئة القدرات المحمولة جواً في المستقبل (FACE™) وSOSA™: معايير بنية الأنظمة المفتوحة التي، عند دمجها مع ملفات تعريف الأمان القوية، تتيح تكامل وحدات CPS الموثوقة والقابلة لإعادة الاستخدام من موردين متعددين. نحن نقوم بمواءمة عروضنا المعمارية المفتوحة مع هذه المبادئ.
تحليل اتجاهات الصناعة: الأسراب المستقلة، CPS المدعمة بالذكاء الاصطناعي، والتشفير الكمي المرن
يتم تشكيل مستقبل CPS العسكري من خلال التعاون المستقل وتهديدات الجيل التالي. تمثل أسراب الطائرات بدون طيار أو المركبات البرية غير المأهولة نظام CPS موزعًا حيث ينبثق الذكاء الجماعي من التفاعلات المحلية بين العقد البسيطة. يتيح الذكاء الاصطناعي والتعلم الآلي المدمجان مباشرة في CPS مقاومة التشويش التكيفية، والتعافي التنبؤي للأخطاء، وإعادة التكوين التكتيكي في الوقت الفعلي. والأهم من ذلك هو أن التهديد الذي يلوح في الأفق للحوسبة الكمومية يدفع إلى دمج خوارزميات ما بعد التشفير الكمي (PQC) في تصميمات CPS الجديدة اليوم، لحماية الاتصالات وسلامة البرامج الثابتة للأنظمة التي ستبقى في الخدمة لعقود من الزمن.

الأسئلة المتداولة (FAQ) لمديري البرامج والمهندسين
س1: ما هي الثغرة الأمنية الأكثر شيوعًا في تطبيقات CPS العسكرية اليوم؟
ج: غالبًا ما يكون السبب هو التكامل غير الآمن للأنظمة القديمة أو واجهات الصيانة سيئة التأمين . قد يكون المستشعر الذكي الحديث مصممًا بشكل جيد، ولكن إذا كان متصلاً بحافلة قديمة بدون بوابات مناسبة أو إذا كان منفذ تصحيح JTAG الخاص به يمكن الوصول إليه فعليًا، فإنه يصبح نقطة دخول. ونادرا ما تكون الثغرة الأمنية مكونا واحدا، بل هي الافتراضات والواجهات بين المكونات. ونحن نؤكد على تقييمات أمان الواجهة .
س2: كيف يغير نهج CPS نموذج الصيانة لشيء مثل الطائرة؟
ج: إنها تتيح الصيانة المستندة إلى الحالة (CBM+) والخدمات اللوجستية التنبؤية . بدلاً من استبدال مرحل الطيران العسكري على أساس الساعات، يقوم CPS بمراقبة توقيعه الصحي بشكل مستمر. يمكن للنظام التنبؤ بأسابيع الفشل مقدمًا، وإنشاء أمر عمل تلقائيًا، والتأكد من شحن قطع الغيار الصحيحة إلى الموقع الصحيح قبل جدولة توقف النظام الأساسي عن العمل، مما يزيد من التوفر إلى أقصى حد.
س3: هل يمكنك توفير المكونات المتوافقة مع معايير الأمن السيبراني الأمريكية (على سبيل المثال، CMMC) ومعايير الأمن السيبراني الروسية المتطورة؟
ج: نقوم بتصميم مكوناتنا الآمنة بحيث تكون قابلة للتكوين والتكيف مع البيئات التنظيمية المختلفة. تدعم وحدات أمان الأجهزة لدينا مجموعات خوارزميات التشفير المتعددة. على الرغم من أن الامتثال الكامل لجميع المعايير الوطنية في وقت واحد أمر معقد، إلا أننا نعمل بشكل وثيق مع العملاء لفهم المتطلبات الوطنية المحددة (مثل معايير GOST الروسية) وتوفير المكونات والوثائق التي تدعم جهود الاعتماد الخاصة بهم ضمن إطارهم السيادي.
س 4: ما هو موقفك من توفير "الكود المصدري" أو "بيانات التصميم" لمكونات CPS الهامة؟
ج: نحن ندرك أن هذه مسألة حساسة وغالبًا ما تكون محددة تعاقديًا. بالنسبة لتطويرات OEM/ODM المخصصة، فإننا نتفاوض بشأن حقوق البيانات مقدمًا. بالنسبة لمنتجات الكتالوج الخاص بنا، فإننا نقدم وثائق شاملة لضمان الأمان (نماذج التهديدات، وملخصات اختبار الاختراق) وقد نقدم رمز مصدر مضمون بموجب اتفاقيات قانونية محددة لضمان الدعم على المدى الطويل وقابلية التدقيق لعملائنا الحكوميين، وتحقيق التوازن بين حماية الملكية الفكرية والضرورة التشغيلية.
المراجع والمصادر الاستراتيجية
- وزارة الدفاع الأمريكية. (2020). استراتيجية التحديث الرقمي لوزارة الدفاع: بناء قوة أكثر فتكا .
- المعهد الوطني للمعايير والتكنولوجيا (NIST). (2021). منشور خاص 800-160 المجلد. 2: تطوير أنظمة مرنة عبر الإنترنت .
- RTCA، وشركة (2020). DO-326A، مواصفات عملية أمن صلاحية الطيران .


